CIBERSEGURIDAD · RIESGO · CONTINUIDAD

Protegemos su negocio,
no solo su tecnología.

Ciberseguridad para organizaciones que necesitan entender el riesgo, tomar mejores decisiones y fortalecer su capacidad de proteger y continuar operando.

+15años en Panamá
vCISOdirección & gobierno
360°personas · procesos · tecnología
DESLIZAR PARA EXPLORAR
vCISO / CISO AS A SERVICE

Experiencia estratégica para decisiones seguras.

La dirección de ciberseguridad que su empresa necesita, sin incorporar un CISO a tiempo completo.

Le ayudamos a identificar riesgos, acordar qué atender primero y dar seguimiento a las acciones necesarias para proteger el negocio.

Gobierno y prioridadesAyudamos a definir prioridades, responsables y próximos pasos.
Información para GerenciaRiesgos, avances y decisiones pendientes explicados de forma clara.
Buenas prácticas y regulaciónAcompañamos buenas prácticas y, cuando corresponda, requerimientos de la Superintendencia de Bancos.
Continuidad y resilienciaApoyamos la preparación ante incidentes para mantener el negocio operando.
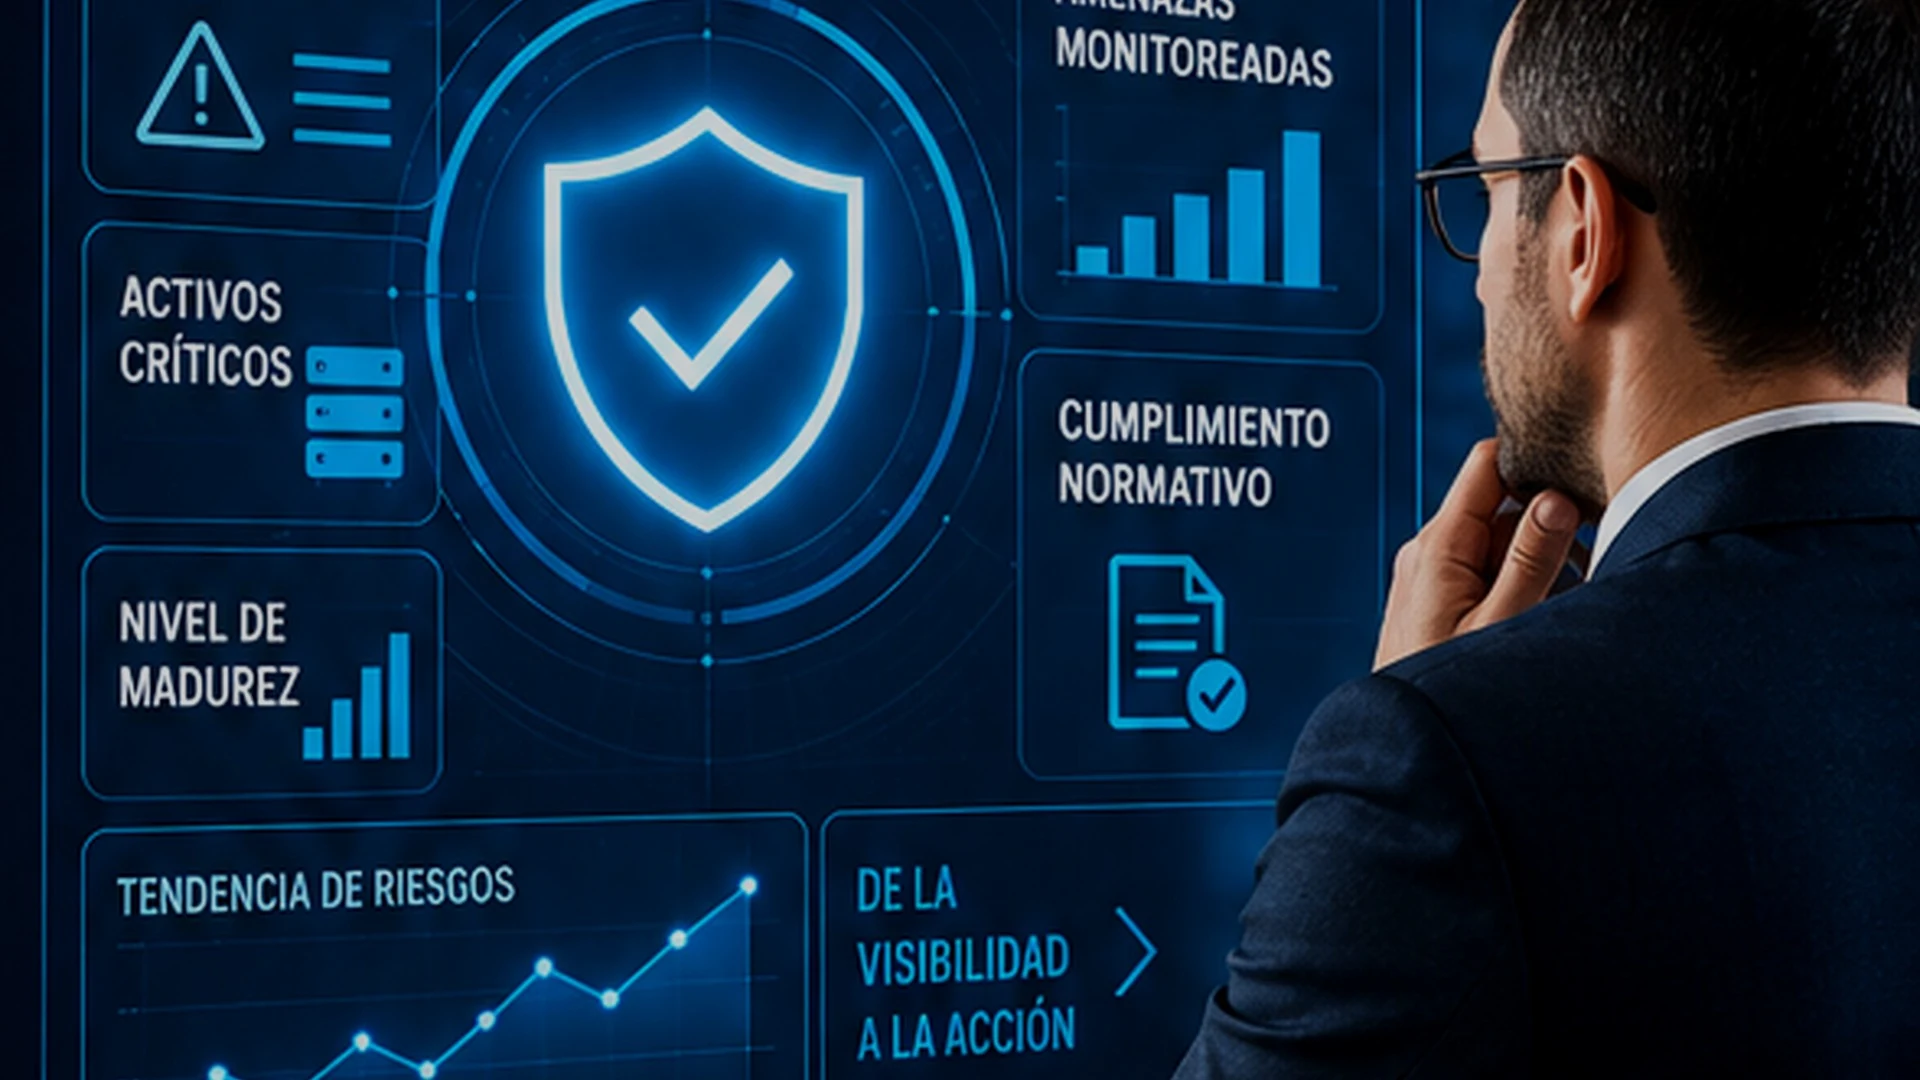
Dirección ejecutiva de ciberseguridad
De la visibilidad a la acción
riesgo · gobierno · métricas
vCISO
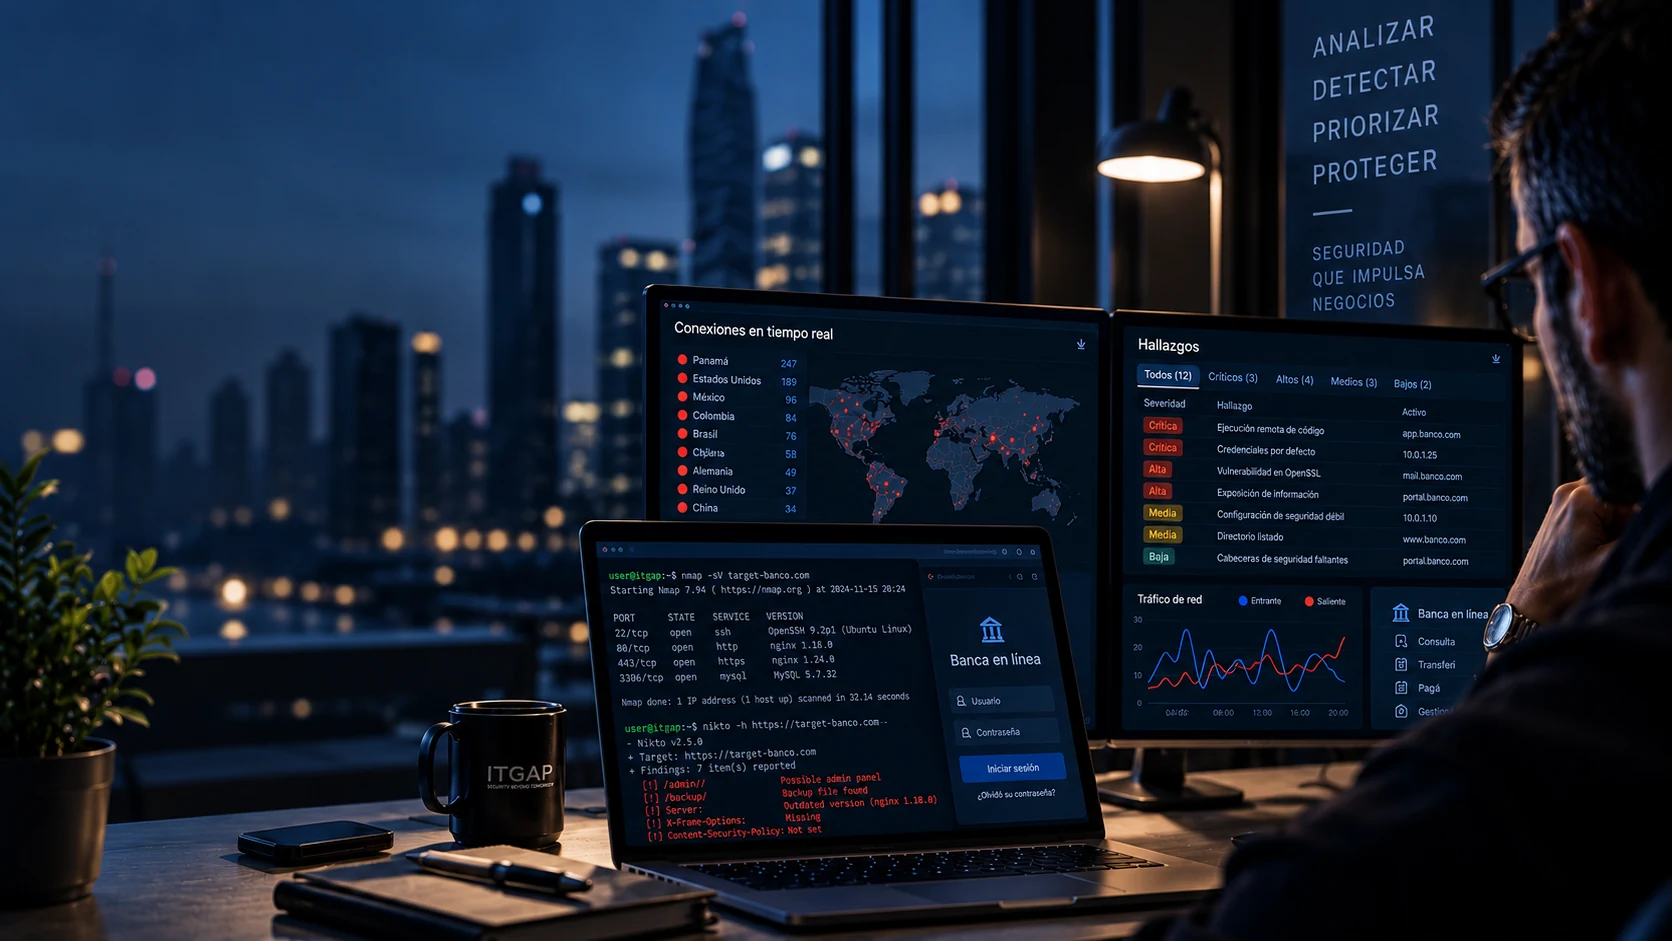
Especialista analizando hallazgos de una prueba de penetración y una banca en línea
PENTEST & VULNERABILIDADES

Identificamos dónde reforzar su seguridad y le diremos cómo hacerlo.

Mediante pruebas controladas evaluamos su entorno para detectar vulnerabilidades y medir su nivel de riesgo. Al finalizar, su equipo recibe un informe priorizado con los hallazgos, su impacto y recomendaciones concretas para corregirlos.

RIESGO · GOBIERNO · CUMPLIMIENTO

La ciberseguridad necesita un lenguaje común.

Ayudamos a que Gerencia y TI vean el mismo panorama: qué riesgos importan, qué atender primero y qué decisiones hay que tomar.

01

Riesgos y prioridades

Identificamos qué puede afectar al negocio y ayudamos a definir qué atender primero.

Ver más
Qué revisamos
  • Riesgos tecnológicos y su posible impacto en el negocio.
  • Procesos, activos y dependencias que requieren mayor atención.
  • Criterios para ordenar acciones según criticidad y contexto.

Resultado: una visión priorizada de los riesgos para concentrar recursos donde realmente importa.
02

Políticas y controles

Alineamos buenas prácticas, requisitos y controles con la realidad de su organización.

Ver más
Qué revisamos
  • Políticas, procedimientos y controles existentes.
  • Buenas prácticas, marcos de referencia y requisitos aplicables.
  • Evidencias, responsables y puntos donde existen brechas.

Resultado: controles que puedan gestionarse y demostrarse, sin crear procesos innecesarios para la organización.

03

Accesos y terceros

Revisamos privilegios, usuarios, proveedores y dependencias que pueden aumentar la exposición.

Ver más
Qué revisamos
  • Altas, bajas, cambios de usuarios y privilegios especiales.
  • Accesos de proveedores, terceros y cuentas compartidas o sensibles.
  • Revisiones periódicas, responsables y controles de aprobación.

Resultado: mayor visibilidad sobre quién puede acceder a qué y dónde conviene reforzar el control.

04

Información para Dirección

Indicadores claros para conocer riesgos, avances y decisiones pendientes.

Ver más
Qué mostramos
  • Riesgos relevantes explicados en lenguaje ejecutivo.
  • Avances, pendientes y responsables de las acciones acordadas.
  • Decisiones que requieren atención de Gerencia o Dirección.

Resultado: información útil para decidir sin obligar a Dirección a interpretar reportes técnicos.

SERVICIOS PRINCIPALES

Un portafolio más simple.
Más fácil de entender y decidir.

Identifique la necesidad que más se parece a su situación. Cada servicio parte de un problema concreto y termina con acciones que su organización puede ejecutar.

01 / DIRECCIÓN

vCISO

Dirección de ciberseguridad sin incorporar un CISO a tiempo completo.

Ayudamos a ordenar riesgos, prioridades y seguimiento para que Gerencia y TI sepan qué decidir y qué hacer primero.

Ver qué incluyeCerrar información
Qué hacemos
  • Roadmap, gobierno y matriz de riesgos.
  • Políticas, responsables y seguimiento.
  • Indicadores y reportes para Gerencia.

Resultado: una agenda clara de seguridad, con prioridades, responsables y visibilidad ejecutiva.

Evaluar vCISO →
02 / VALIDACIÓN

Pentesting

Identifique dónde reforzar su seguridad antes de que una debilidad se convierta en un incidente.

Mediante pruebas controladas buscamos vulnerabilidades, validamos su impacto y priorizamos qué conviene corregir primero.

Ver qué incluyeCerrar información
Qué hacemos
  • Pruebas internas y externas.
  • Aplicaciones, banca digital y accesos.
  • Ingeniería social, cuando forme parte del alcance acordado.

Resultado: un informe claro con hallazgos priorizados, su impacto y recomendaciones concretas para corregirlos. La ejecución de remediaciones puede contratarse por separado.

Hablemos de su caso →
03 / EXPOSICIÓN

Vulnerabilidades

No alcanza con encontrarlas: hay que saber cuáles corregir primero.

Identificamos y priorizamos vulnerabilidades para reducir exposición sin ahogar al equipo en alertas.

Ver qué incluyeCerrar información
Qué hacemos
  • Identificación y clasificación de hallazgos.
  • Priorización según riesgo y contexto.
  • Seguimiento de remediaciones y pendientes.

Resultado: menos ruido técnico y una lista accionable de correcciones prioritarias.

Analicemos su caso →
04 / GOBIERNO

ISO 27001 & GRC

Convierta requisitos y controles en un sistema que pueda gestionar.

Traducimos cumplimiento, riesgo y controles en prioridades concretas para Dirección y TI.

Ver qué incluyeCerrar información
Qué hacemos
  • Evaluación de brechas y riesgos.
  • Políticas, controles y evidencias.
  • Preparación para auditorías y mejora continua.

Resultado: una hoja de ruta de cumplimiento clara, medible y ejecutable.

Evaluar GRC / ISO →
05 / RESILIENCIA

Continuidad & DRP

Sepa qué recuperar primero cuando el negocio se detiene.

Ayudamos a definir prioridades, dependencias y tiempos para que la recuperación no dependa de improvisar durante una crisis.

Ver qué incluyeCerrar información
Qué hacemos
  • Procesos críticos y dependencias.
  • RTO, RPO y prioridades de recuperación.
  • Planes, responsables y ejercicios.

Resultado: saber qué recuperar, quién decide y cuánto tiempo puede esperar el negocio.

Evaluar plan de continuidad →
06 / PERSONAS

Concientización & Phishing

Convierta a sus usuarios en parte de la defensa.

Capacitamos y medimos comportamientos para reducir el riesgo humano con práctica, no solo con teoría.

Ver qué incluyeCerrar información
Qué hacemos
  • Capacitación práctica y concientización.
  • Simulaciones controladas de phishing.
  • Métricas, resultados y refuerzo dirigido.

Resultado: identificar dónde está el riesgo humano y reducirlo con evidencia.

Consultar programa →
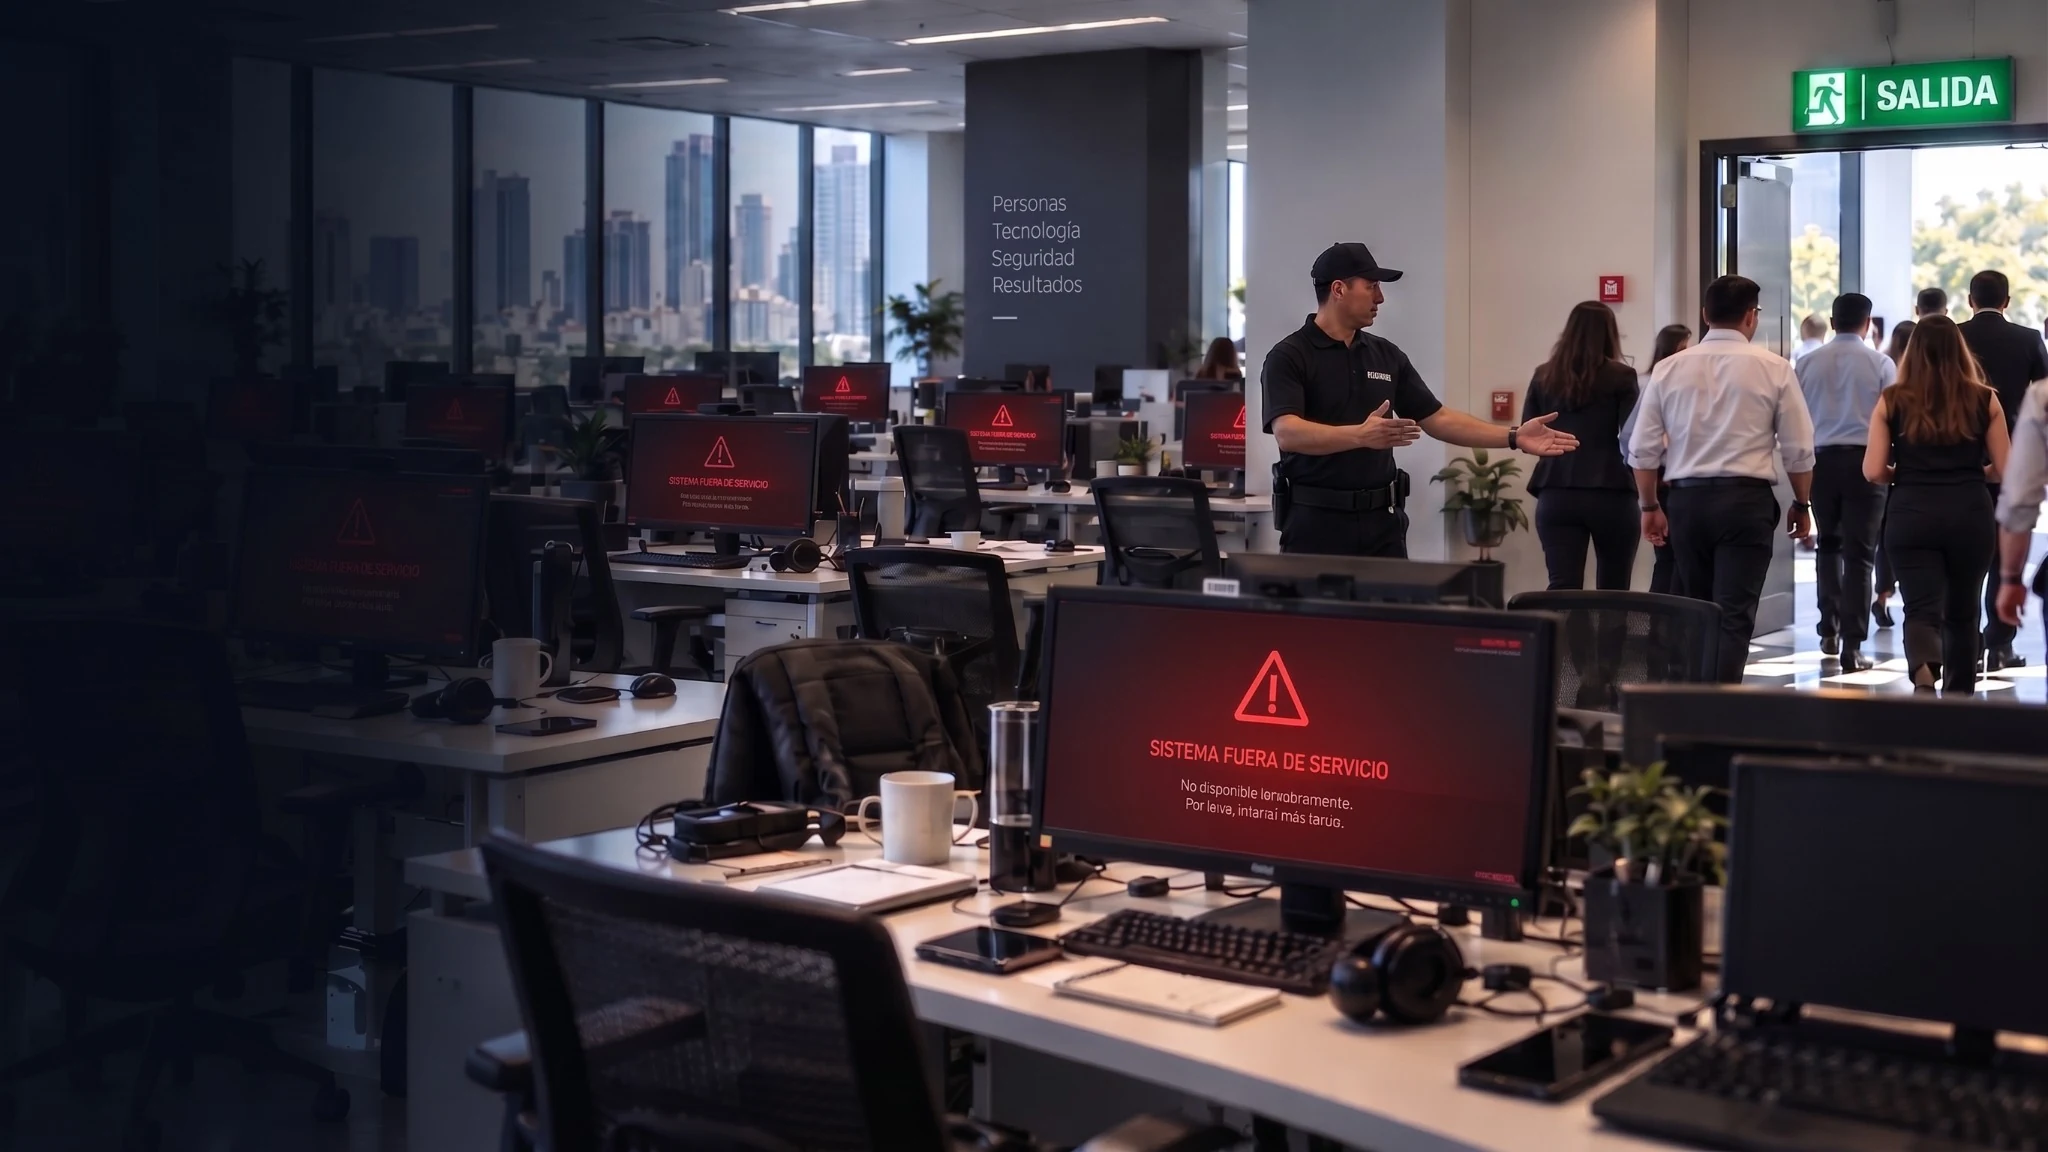
Oficina evacuando durante una interrupción operativa
Un entorno más seguro
para un mejor negocio.
Concientización
y Capacitación
CONTINUIDAD DEL NEGOCIO

¿Qué ocurre si mañana a las 8:00 su empresa no puede operar?

La resiliencia no es solamente tener copias de seguridad. Es saber qué recuperar primero, quién decide, cómo comunicar y cuánto tiempo puede esperar el negocio.

CÓMO TRABAJAMOS

De la visibilidad a la acción.

No buscamos producir documentos para archivar. Buscamos entender qué importa, qué resolver primero, quién debe hacerlo y cómo medir el avance.

01

Diagnosticar

Entendemos dónde está hoy su organización y qué puede afectar al negocio.

02

Priorizar

Ordenamos los hallazgos para facilitar decisiones y acordar responsables y fechas.

03

Proteger

Acompañamos acciones para reducir la exposición que realmente importa.

04

Medir

Seguimos el avance, los indicadores y los próximos riesgos a tratar.

01 · DIAGNOSTICAR

Primero entendemos el contexto.

Antes de recomendar controles, necesitamos saber qué es crítico, qué ya existe y dónde está la exposición real.

Qué hacemos
  • Relevamos contexto, activos y procesos críticos.
  • Revisamos amenazas, controles y dependencias.
  • Identificamos brechas y puntos de exposición.

Qué obtiene: una fotografía clara del punto de partida y de lo que requiere atención primero.

02 · PRIORIZAR

No todo tiene la misma urgencia.

Traducimos los hallazgos en términos de riesgo y los ordenamos para que Dirección y TI puedan decidir sin una lista interminable de pendientes.

Qué hacemos
  • Evaluamos impacto, probabilidad y contexto del negocio.
  • Ayudamos a acordar prioridades, responsables y plazos.
  • Construimos una hoja de ruta realista.

Qué obtiene: un plan accionable que indica qué resolver primero, quién debe hacerlo y para cuándo.

03 · PROTEGER

Pasamos del hallazgo a la reducción del riesgo.

Acompañamos la ejecución para que las recomendaciones no terminen archivadas en un informe.

Qué hacemos
  • Ayudamos a definir acciones de remediación y fortalecimiento.
  • Acompañamos a los responsables durante la ejecución.
  • Validamos avances y pendientes relevantes.

Qué obtiene: acciones concretas y evidencia de reducción del riesgo identificado.

04 · MEDIR

La seguridad necesita demostrar avance.

El seguimiento convierte el trabajo técnico en información que Dirección puede entender y utilizar para decidir.

Qué hacemos
  • Acordamos indicadores y criterios de seguimiento.
  • Medimos avances, pendientes y exposición residual.
  • Actualizamos prioridades y próximos pasos.

Qué obtiene: visibilidad ejecutiva del progreso y una base para la mejora continua.

MERCADOS · BANCA · CRITERIO

Una trayectoria construida en distintos mercados y países.

Nos permite llegar más rápido a lo importante, priorizar mejor y acompañar decisiones que protejan el negocio.

LATAM · EE.UU. · CANADÁProyectos en distintos mercados
BANCA · EMPRESASContextos y necesidades diferentes
CIBERSEGURIDAD · RIESGO · CONTINUIDADUna visión integral del negocio
HABLEMOS

¿Qué tan preparada está hoy su organización?

Una conversación inicial puede ser suficiente para identificar por dónde conviene empezar y qué debería priorizarse.